พนักงานไม่ได้ตั้งใจทำข้อมูลรั่ว แต่ AI อาจกำลังกลายเป็น “ประตูใหม่” ที่ข้อมูลบริษัทไหลออกไป
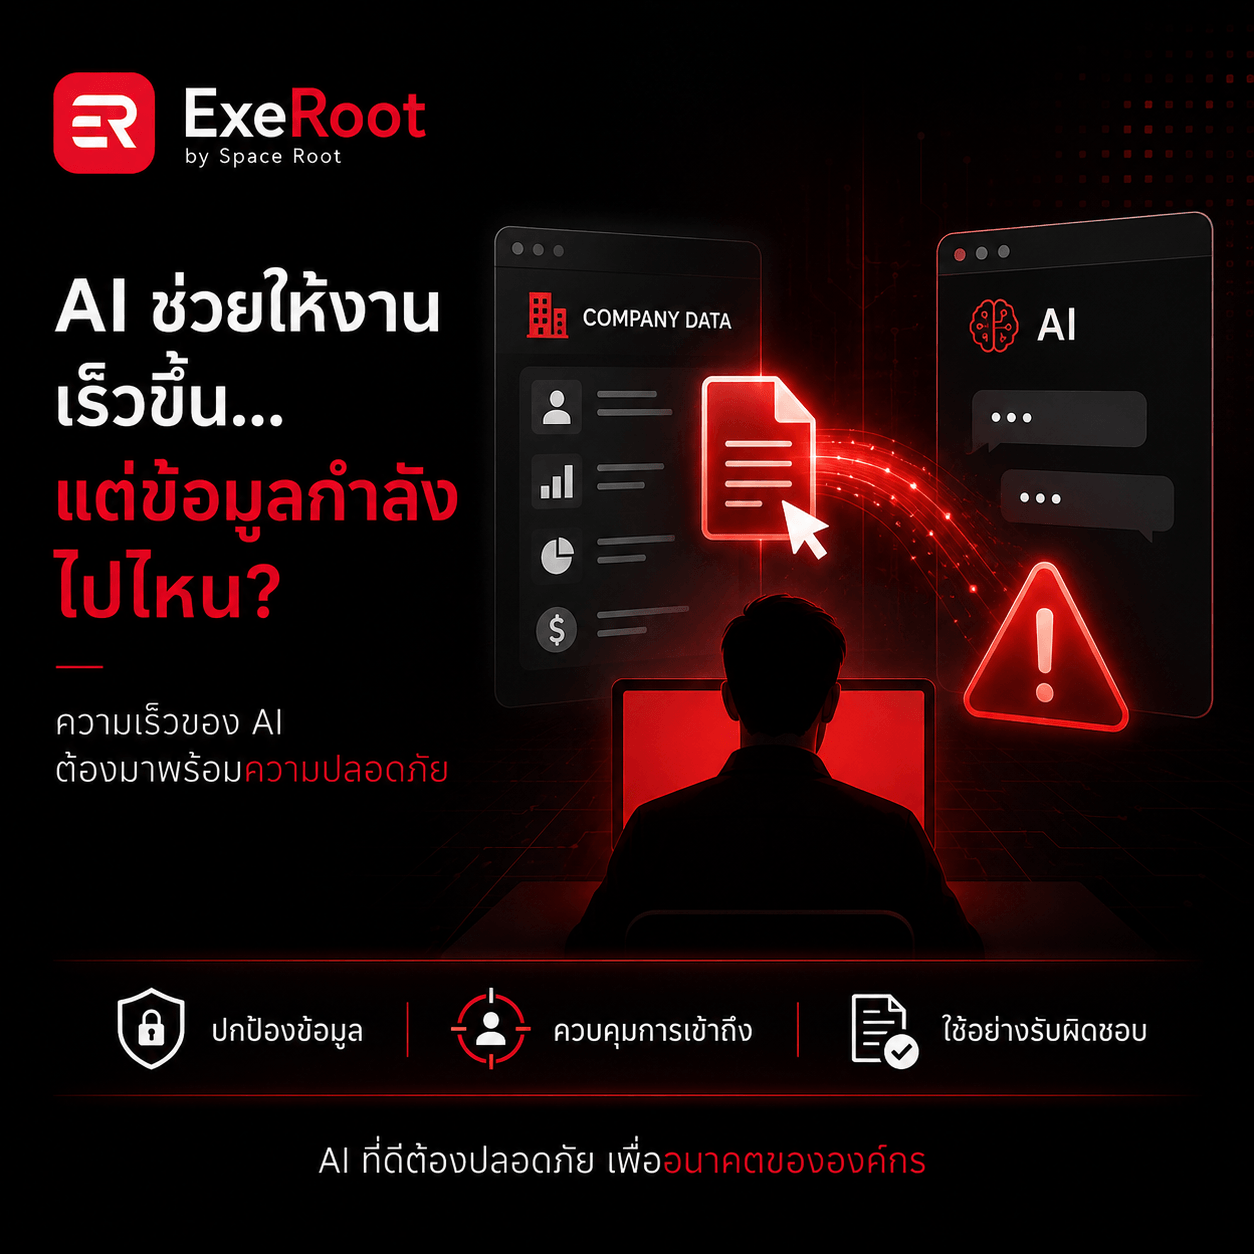
ในบทความก่อน ผมพูดถึงเรื่องที่หลายองค์กรอยากให้พนักงานใช้ AI แต่ยังปล่อยให้แต่ละคนสมัคร Account เอง จ่ายเงินเอง และสร้าง Workflow ของตัวเอง ปัญหาที่เห็นชัดที่สุดคือ เมื่อพนักงานลาออก Prompt, Workflow และ Knowledge อาจออกไปพร้อมกับคน แต่จริง ๆ แล้วยังมีอีกเรื่องที่ผมคิดว่าน่ากังวลกว่า คือก่อนที่พนักงานคนนั้นจะลาออก... ข้อมูลอะไรของบริษัทถูกส่งเข้า AI ไปแล้วบ้าง? ทุกวันนี้คนใช้ AI กันจนเป็นเรื่องปกติ เจอเอกสารยาว ๆ ก็อัปโหลดให้ช่วยสรุป มี Excel ก็ให้ช่วยวิเคราะห์ มี Contract ก็ให้ช่วยตรวจ มี Resume ก็ให้ช่วยคัด มีข้อมูลลูกค้าก็ให้ช่วยวางแผนการขาย มี Performance Review ก็ให้ช่วยเขียน Feedback ทั้งหมดนี้เกิดขึ้นได้ภายในไม่กี่วินาที และส่วนใหญ่เกิดขึ้นจากความตั้งใจที่ดี พนักงานไม่ได้คิดว่า “วันนี้จะเอาข้อมูลบริษัทออกไปข้างนอก” เขาแค่คิดว่า “เอา AI ช่วยหน่อย จะได้ทำงานเร็วขึ้น” นี่ต่างหากที่ทำให้เรื่องนี้น่ากังวล เพราะความเสี่ยงด้านข้อมูลในยุค AI อาจไม่ได้เริ่มจาก Hacker แต่อาจเริ่มจากพนักงานที่กำลังพยายามทำงานให้ดีขึ้น
เมื่อ Copy & Paste กลายเป็นช่องทางส่งข้อมูลออกจากองค์กร
เมื่อก่อน ถ้าจะเอาข้อมูลบริษัทออกไปข้างนอก เราอาจนึกถึงการส่งไฟล์ผ่าน Email ส่วนตัว Copy ลง USB หรือ Upload ขึ้น Cloud ที่บริษัทไม่ได้อนุญาต องค์กรจึงสามารถออก Policy และวางระบบป้องกันได้ค่อนข้างชัด แต่ Generative AI ทำให้เรื่องนี้เปลี่ยนไปมาก เพราะบางครั้งข้อมูลไม่ได้ออกไปในรูปของ “ไฟล์” มันออกไปด้วยการ Copy → Paste → Enter ง่ายแค่นั้นเอง ลองนึกถึงพนักงาน Finance ที่ต้องทำรายงานให้ผู้บริหาร เขามีข้อมูลรายได้ ต้นทุน Margin และ Forecast อยู่ใน Excel แทนที่จะนั่งวิเคราะห์เองหลายชั่วโมง เขาอาจ Copy ตารางบางส่วนเข้า AI แล้วถามว่า “ช่วยวิเคราะห์ว่ามีอะไรผิดปกติ และสรุปประเด็นให้ผู้บริหารหน่อย” ภายในหนึ่งนาที เขาได้คำตอบที่ดีมาก งานเร็วขึ้น ผู้บริหารพอใจ พนักงานก็รู้สึกว่า AI ช่วย Productivity ได้จริง แต่มีคำถามหนึ่งที่อาจไม่มีใครถาม ข้อมูล Financial ของบริษัทเพิ่งถูกส่งไปที่ไหน?
ปัญหาไม่ใช่แค่ข้อมูล “ลับ” หรือ “ไม่ลับ”
เวลาพูดเรื่อง Data Security เรามักคิดว่า ข้อมูลลับห้ามเอาเข้า AI ข้อมูลทั่วไปเอาเข้าได้ แต่ผมคิดว่าในชีวิตจริงมันไม่ได้ง่ายแบบนั้น ข้อมูลบางอย่างดูธรรมดามาก ถ้ามองแยกทีละชิ้น ยอดขายของลูกค้ารายหนึ่ง จำนวนพนักงานของแผนกหนึ่ง ตำแหน่งที่กำลังเปิดรับ ราคาที่เสนอให้ Supplier วันส่งมอบโครงการ คะแนน Performance แผนการเพิ่ม Headcount แต่เมื่อข้อมูลหลายชิ้นถูกเชื่อมกัน มันอาจเริ่มบอกเรื่องที่องค์กรไม่อยากเปิดเผย เช่น บริษัทกำลังขยายธุรกิจไปที่ไหน หน่วยงานใดกำลังมีปัญหา ลูกค้ารายไหนมีความสำคัญ ต้นทุนจริงของสินค้าเป็นเท่าไร หรือบริษัทกำลังวางกลยุทธ์อะไรในปีหน้า ดังนั้น Data Security ในยุค AI จึงไม่ควรมองเฉพาะคำว่า “Confidential File” แต่ต้องมองไปถึง Context ที่เกิดจากการนำข้อมูลหลายชุดมารวมกัน ด้วย
เรื่อง People Data ยิ่งต้องระวังเป็นพิเศษ
ในมุมของ ExeRoot เรื่องนี้ยิ่งสำคัญ เพราะเราทำงานกับข้อมูลด้าน People ลองคิดดูว่าข้อมูลที่ HR และ Manager ถืออยู่มีอะไรบ้าง ประวัติพนักงาน เงินเดือน Performance Competency Career Path Succession Disciplinary Record Engagement Absence หรือ Feedback จากหัวหน้า ข้อมูลเหล่านี้มีประโยชน์มากกับ AI เพราะ AI สามารถช่วยสรุป วิเคราะห์ Pattern หรือช่วยตั้งคำถามให้ผู้บริหารได้เร็วมาก แต่ยิ่งมีประโยชน์มาก ก็ยิ่งต้องมี Governance ที่ชัด Manager ไม่ควรสามารถ Copy ข้อมูล Performance ของทั้งทีมเข้า AI ส่วนตัว เพียงเพราะอยากให้ช่วยสรุปว่า “ใครควรได้ Promotion?” HR ก็ไม่ควรอัปโหลด Resume จำนวนมากเข้า Tool ใดก็ได้ โดยที่องค์กรไม่รู้ว่า Data ถูกจัดการอย่างไร AI อาจช่วยวิเคราะห์ได้ แต่ก่อนจะถามว่า “AI ทำได้ไหม?” องค์กรต้องถามก่อนว่า “ข้อมูลนี้ควรอยู่ในระบบนี้ไหม?”
บริษัทอาจมี Cybersecurity ดีมาก แต่มีช่องว่างตรง AI
นี่เป็นเรื่องที่ผมคิดว่าน่าสนใจ บางองค์กรลงทุนเรื่อง Cybersecurity ไว้ดีมาก มี Firewall VPN Role-Based Access MFA Endpoint Protection Data Backup และระบบตรวจสอบต่าง ๆ พนักงานจะ Download File ยังต้องมีสิทธิ์ แต่พอเปิด Browser เข้า AI ที่ตัวเองสมัคร แล้ว Copy ข้อมูลไปวาง กลับไม่มีใครรู้ ผมไม่ได้หมายความว่าทุกองค์กรเป็นแบบนี้ แต่ภาพนี้ทำให้เห็นว่า Security Model แบบเดิมอาจยังไม่เพียงพอสำหรับพฤติกรรมการทำงานแบบใหม่ เพราะ AI ไม่ได้เป็นแค่ Software อีกตัวหนึ่ง มันกลายเป็น Interface ที่พนักงานใช้ “คุยกับข้อมูล” ดังนั้นองค์กรต้องคิดเรื่อง AI Access เหมือนที่เคยคิดเรื่อง System Access
ปัญหาอีกด้านหนึ่งคือ เราไม่รู้ว่าคนใช้ AI อะไรกันบ้าง
ถ้าบริษัทกำหนด AI Platform กลาง เรื่องจะจัดการได้ง่ายขึ้นระดับหนึ่ง แต่อีกภาพหนึ่งที่ผมพบมากขึ้นคือ คนหนึ่งใช้ ChatGPT อีกคนใช้อีก Platform อีกคนใช้ Browser Extension อีกคนใช้ AI ที่ฝังมากับ Application อีกคนใช้ AI ฟรีที่เพิ่งเจอจาก Social Media องค์กรจึงไม่ได้มี AI Environment เดียว แต่มี AI หลายสิบตัวกระจายอยู่ตามพนักงาน และแต่ละ Tool ก็อาจมี การตั้งค่า สิทธิ์ การจัดเก็บข้อมูล การเชื่อมต่อ และเงื่อนไขการใช้งาน ไม่เหมือนกัน นี่คือเหตุผลที่การบอกพนักงานเพียงว่า “อย่าเอาข้อมูลลับเข้า AI” อาจไม่เพียงพอแล้ว เพราะคนจำนวนมากอาจไม่รู้ด้วยซ้ำว่าอะไรคือข้อมูลที่เสี่ยง
เรื่องที่น่ากลัวคือ AI ทำให้ “ข้อมูลออกไป” ง่ายกว่าที่คนรู้สึก
เวลาพนักงานจะส่งไฟล์ Customer Database ไป Gmail ส่วนตัว เขาจะรู้สึกทันทีว่า “นี่คือการส่งข้อมูลออกจากบริษัท” แต่ถ้าเขา Copy รายชื่อลูกค้า 20 รายเข้า AI แล้วบอกว่า “ช่วยจัดกลุ่มลูกค้าและแนะนำวิธีขายให้หน่อย” ความรู้สึกจะต่างออกไป เขาอาจมองว่า “ผมไม่ได้ส่งไฟล์อะไรเลย” แต่จากมุม Data Governance ข้อมูลก็ออกจาก Boundary ขององค์กรไปแล้วเหมือนกัน นี่คือสิ่งที่ผู้บริหารต้องเข้าใจ AI เปลี่ยนพฤติกรรมการเคลื่อนย้ายข้อมูล โดยที่ผู้ใช้อาจไม่รู้สึกว่ากำลังเคลื่อนย้ายข้อมูล และนั่นทำให้การอบรมคนสำคัญพอ ๆ กับการซื้อ Technology
แล้วองค์กรควรทำอย่างไร โดยไม่ทำให้คน “กลัว AI”?
ผมคิดว่าคำตอบไม่ควรเป็น “ห้ามใช้ AI” เพราะสุดท้ายคนก็จะหาวิธีใช้ และถ้าห้ามทุกอย่าง เราอาจผลักการใช้ AI ให้กลายเป็นกิจกรรมที่ซ่อนอยู่แทน สิ่งที่ผมคิดว่าเหมาะสมกว่าคือ ทำให้พนักงานรู้ว่า อะไรใช้ได้ อะไรต้องระวัง และอะไรห้ามใช้ ลองทำให้ AI Policy อ่านแล้วเข้าใจได้จริง ไม่ใช่เอกสาร 30 หน้า แต่ตอบคำถามง่าย ๆ เช่น ข้อมูลแบบไหนใส่ AI ได้ ข้อมูลแบบไหนต้อง Mask ก่อน ข้อมูลแบบไหนห้ามออกจากระบบบริษัท Tool ไหนบริษัทอนุญาต ถ้าไม่แน่ใจต้องถามใคร และกรณีไหนต้องใช้ Corporate Account เท่านั้น แค่นี้ก็ลดความเสี่ยงได้มากกว่าการบอกว่า “ใช้ AI อย่างระมัดระวัง” เพราะคำว่า “ระมัดระวัง” ของแต่ละคนไม่เหมือนกัน
จาก Personal AI ไปสู่ Controlled AI Environment
ถ้าองค์กรเริ่มใช้ AI เป็นส่วนหนึ่งของงานจริง ๆ ผมคิดว่าในที่สุดต้องมีพื้นที่ AI ที่องค์กรควบคุมได้ ไม่จำเป็นต้องหมายความว่าต้องปิดกั้นทุก Platform แต่ Tool ที่ใช้กับงานสำคัญควรมีอย่างน้อย การจัดการ Account กลาง สิทธิ์ตาม Role การควบคุมการเข้าถึง การกำหนดว่าใครใช้ข้อมูลประเภทไหนได้ การจัดการเมื่อพนักงานย้ายงานหรือลาออก และการกำหนดเจ้าของ Knowledge ที่เกิดขึ้นจาก AI พูดง่าย ๆ คือ ถ้า AI กลายเป็น Infrastructure ของการทำงาน เราก็ต้องบริหารมันเหมือน Infrastructure ไม่ใช่ปล่อยให้เป็นเรื่องส่วนตัวของพนักงานแต่ละคน
AI Governance ไม่ควรเป็นหน้าที่ของ IT คนเดียว
อีกเรื่องที่ผมคิดว่าสำคัญมากคือ อย่าโยนเรื่องนี้ทั้งหมดให้ IT เพราะ IT รู้เรื่อง Security แต่ HR รู้ว่า People Data อะไรละเอียดอ่อน Finance รู้ว่า Financial Data อะไรสำคัญ Sales รู้ว่าข้อมูลลูกค้าไหนเปิดเผยไม่ได้ Legal รู้เรื่องข้อกำหนดต่าง ๆ และ Business รู้ว่า Process ไหนจำเป็นต้องใช้ AI จริง ๆ ดังนั้น Governance ที่ดีต้องเกิดจากหลายฝ่าย โดยผู้บริหารเป็นคนกำหนดกรอบว่า องค์กรต้องการได้ Productivity จาก AI แค่ไหน และยอมรับ Risk ได้แค่ไหน เพราะไม่มีระบบที่ Risk เป็นศูนย์ สิ่งที่เราต้องทำคือรู้ว่า Risk อยู่ตรงไหน และบริหารมันอย่างมีเหตุผล
ในมุมของ ExeRoot เรื่องนี้ควรไปไกลกว่า Security
ผมมองว่า ExeRoot by Space Root ไม่ควรเป็นเพียงระบบที่บอกว่าใครมีสิทธิ์ใช้ AI แต่ควรช่วยให้ผู้บริหารเห็นภาพว่า AI ถูกใช้กับ Role ไหน Role นั้นทำ Task อะไร Task นั้นใช้ Data ประเภทไหน และ Data นั้นมี Risk Level เท่าไร เช่น Sales ใช้ AI ทำ Proposal คำถามต่อไปไม่ใช่แค่ “ใช้ AI ได้ไหม?” แต่คือ Proposal นั้นมีข้อมูล Pricing หรือไม่ มีข้อมูลลูกค้าหรือไม่ มี Contract Detail หรือไม่ และ AI Environment ที่ใช้ได้รับอนุญาตหรือยัง ภาพในอนาคตจึงอาจไม่ใช่แค่ People → Role → Task → AI แต่ต้องเพิ่ม Data + Permission + Risk เข้าไปด้วย จนกลายเป็น People → Role → Task → AI → Data → Risk → Control ตรงนี้จะทำให้ AI Governance เชื่อมกับการทำงานจริง ไม่ใช่ Policy ที่อยู่แค่ใน Folder
ความปลอดภัยไม่ควรทำให้ AI ช้าจนใช้ไม่ได้
อีกด้านหนึ่งที่ต้องระวังคือ พอองค์กรเริ่มกังวลเรื่อง Security มาก ก็อาจไปอีกสุดขั้ว ทุกอย่างต้องขออนุมัติ AI ใช้ไม่ได้ Upload อะไรก็ไม่ได้ Tool ใหม่ต้องรอหลายเดือน สุดท้ายพนักงานก็กลับไปใช้ Personal Account เหมือนเดิม ดังนั้นเป้าหมายที่ดีไม่ใช่ Secure ที่สุด แต่คือ Secure Enough + Easy Enough พนักงานต้องมีเครื่องมือที่ถูกต้องให้ใช้ เพราะถ้า Corporate Tool ใช้ยากกว่า Personal Tool มาก ๆ Shadow AI ก็จะกลับมาอีก นี่คือเรื่องของ User Experience พอ ๆ กับ Security
คำถามที่ผู้บริหารควรถามวันนี้อาจไม่ใช่ “เรามี AI Policy หรือยัง?”
ผมคิดว่าคำถามที่ดีกว่าคือ “ถ้าพนักงานของเราเอาข้อมูลบริษัทเข้า AI วันนี้ เรารู้หรือไม่ว่าอะไรเข้าไป ที่ไหน และภายใต้การควบคุมของใคร?” ถ้าคำตอบคือ “ไม่แน่ใจ” ก็ไม่ได้หมายความว่าองค์กรล้มเหลว เพราะนี่เป็นเรื่องใหม่สำหรับเกือบทุกบริษัท แต่แปลว่าเราควรเริ่มจัดการมันแล้ว ก่อนที่ AI จะฝังอยู่ใน Workflow ลึกกว่านี้ เพราะยิ่งใช้ AI มาก Data Security ก็ยิ่งไม่ใช่เรื่องของระบบ IT อย่างเดียว มันจะกลายเป็นส่วนหนึ่งของ การออกแบบงาน การบริหารคน และการบริหารองค์กร และนี่คือสิ่งที่ผมคิดว่าผู้บริหารต้องเริ่มมองให้เห็น AI ที่ดีไม่ได้มีแค่ความสามารถในการให้คำตอบที่เก่งขึ้น แต่ต้องทำให้เรามั่นใจด้วยว่า ข้อมูลที่ทำให้ AI เก่งขึ้นนั้น ถูกใช้ในที่ที่ควรอยู่ และอยู่ภายใต้การควบคุมขององค์กร ผมอยากทิ้งคำถามไว้หนึ่งข้อ วันนี้ ถ้าพนักงานในบริษัทของคุณเปิด AI แล้ว Copy ข้อมูลสำคัญเข้าไป คุณรู้หรือไม่ว่าอะไรควรเข้าได้ และอะไรไม่ควรเข้า? ถ้าพนักงานตอบคำถามนี้ไม่ตรงกัน บางทีเรื่องแรกที่องค์กรควรทำ อาจไม่ใช่ซื้อ AI เพิ่ม แต่อาจเป็นการสร้าง กติกาในการใช้ AI ที่ทุกคนเข้าใจตรงกันก่อน
Tags: AIDataSecurity, GenerativeAISecurity, EnterprisePrivacy, SensitiveDataProtection, AIDataRisk, SecureAIAdoption, DataLossPrevention, ResponsibleAIUse, AIPrivacyManagement, CorporateDataProtection, AIAccessControl, InformationSecurityStrategy, SecureDigitalWorkplace, ExecutiveCyberAwareness, ExeRootSecurity